VMware NSX-T Manager 3.x – 初始安装后启用 root SSH 登录
文章目录4 节
如果部署 NSX-T Manager OVA 时未启用 root SSH 登录,可以先通过虚拟机控制台检查 SSH 配置。下方控制台截图显示的版本为 NSX 3.1.3.1,其他版本应以对应版本的配置方式为准。
步骤
1. 登录控制台并备份配置
打开 NSX-T Manager 虚拟机控制台,以 root 用户登录。先备份配置,再用 vi 编辑:
# 在 NSX-T Manager 控制台执行,备份当前 SSH 配置。
cp -p /etc/ssh/sshd_config /etc/ssh/sshd_config.bak.$(date +%Y%m%d-%H%M%S)
# 打开 SSH 服务配置文件。
vi /etc/ssh/sshd_config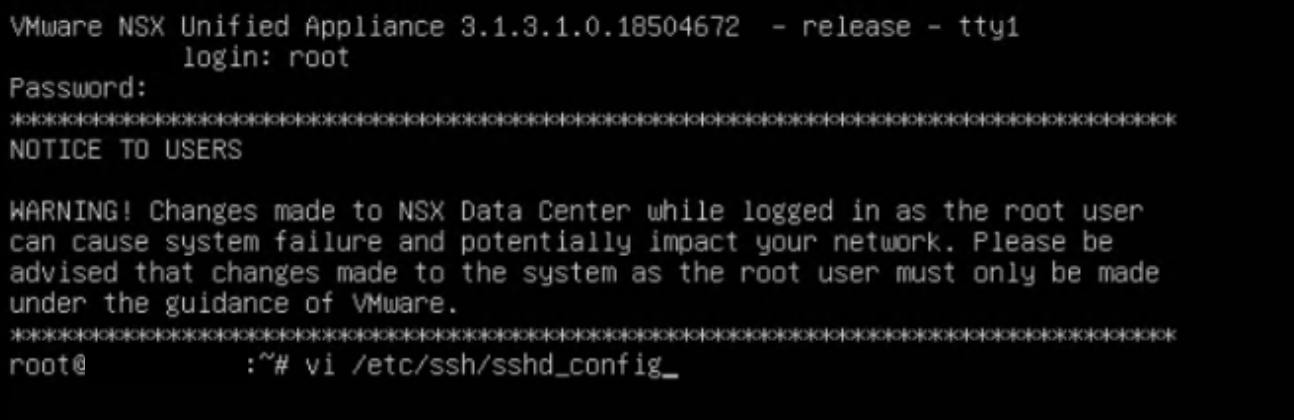
2. 检查 root 登录配置
允许 root 登录的关键选项是:
PermitRootLogin yes原始配置截图还包含 StrictModes no。StrictModes 控制 SSH 对用户目录和相关文件权限的检查,并不是 root 登录开关;不应把关闭它作为启用 root 登录的通用步骤。注释掉 StrictModes yes 也不等于设置为 no,因为 OpenSSH 的默认值是 yes。如果登录失败涉及文件权限,应先检查并修正相应权限。
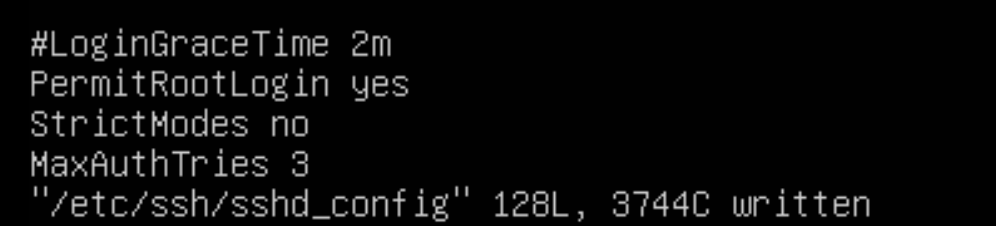
保存后先检查配置语法,再查看配置解析出的选项:
# 校验语法,成功时通常没有输出。
/usr/sbin/sshd -t
# 检查 root 登录、权限检查和密码认证配置。
/usr/sbin/sshd -T | grep -E '^(permitrootlogin|strictmodes|passwordauthentication) '
PermitRootLogin yes 本身不保证密码登录可用,认证方式还受其他配置控制。如果存在 Match 条件块,需要结合实际连接条件检查结果。让修改生效时,应使用当前 NSX 版本支持的 SSH 服务重载或重启方式,并保持控制台会话可用。
验证
从客户端新建 SSH 连接,将示例地址替换为实际管理地址:
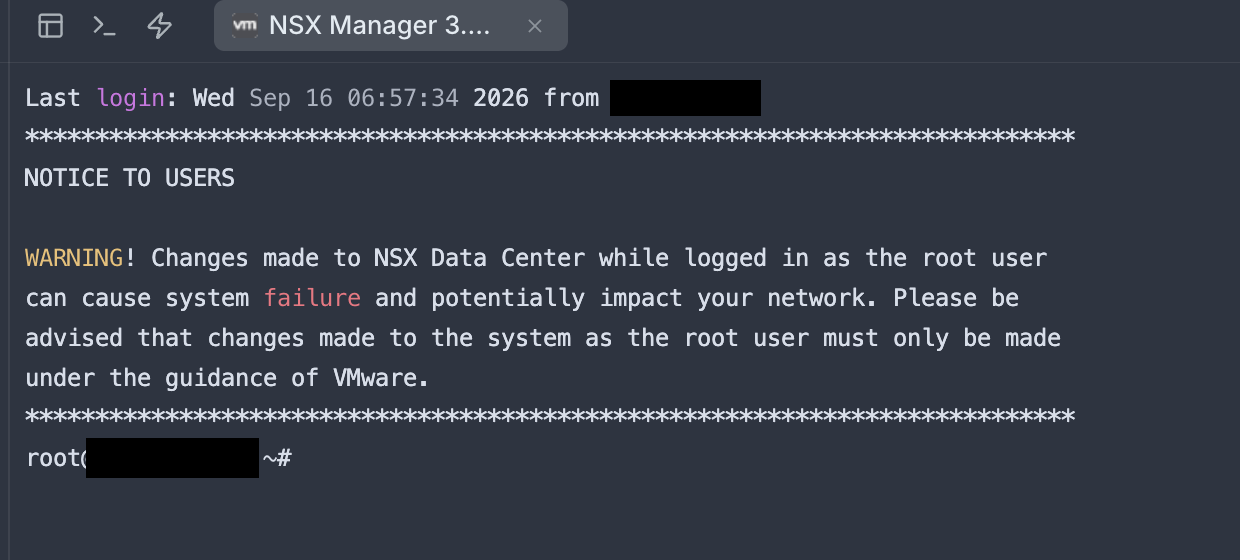
ssh root@<NSX_MANAGER_IP>下面是 root 登录后的终端截图,主机名和来源地址已遮盖。截图记录了当时的登录结果,不能据此推断所有 NSX-T 3.x 版本均已验证。
如果修改后需要恢复配置,在控制台将本次备份复制回 /etc/ssh/sshd_config,通过 sshd -t 校验后,再按对应版本支持的方式重载服务。